Il risultato.
La sua prova.
Campioni dichiarati, controlli negativi, esiti leggibili. Cinque strumenti messi alla prova, con un perimetro che puoi conoscere e ripetere.
- 01 · Immagini e metadati
- 02 · Firma, integrità, fiducia
- 03 · Analisi web passiva
- 04 · Dipendenze e vulnerabilità
- 05 · Eventi ed evidenze
- 06 · IA e riscontro sulla fonte
Tutti i dati sono sintetici. Nessun account o abbonamento creato. Le prove non certificano tutte le funzioni dei prodotti.
Per ripetere i test, scarica il pacchetto ZIP: conserva i byte e i metadati originali. Le immagini nella pagina sono anteprime ottimizzate dall’hosting e non vanno usate per verificare hash o firme C2PA.
InVID-WeVerify / MeVer
Prova del componente forense completata
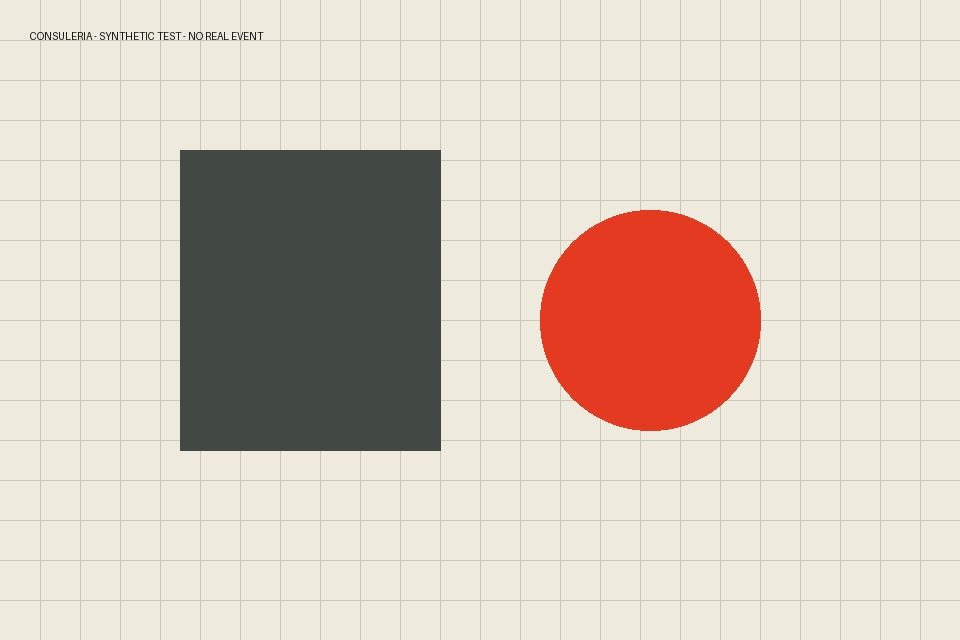
JPEG geometrico 960 x 640 creato per la prova, con metadati EXIF fittizi. Nessuna persona, località o evento reale.
Prova ed esito
Caricamento del campione nel componente ufficiale Image Verification Assistant, apertura del confronto originale/ELA e lettura dei metadati.
Atteso. Dimensioni 960 x 640; Software = Consuleria QA; data dichiarata 2026:10:27 09:10:00; mappe disponibili.
Osservato. Dimensioni e tre campi EXIF corretti; 13 mappe forensi e 4 fusioni disponibili. Il confronto ELA è stato aperto e osservato nel browser.
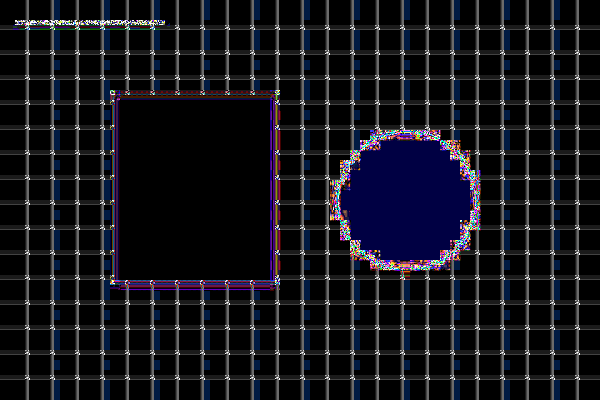
Apri MeVer → scegli geometria.jpg → Verify → apri Error Level Analysis.
Perimetro e limiti. È stato testato il componente integrato in InVID-WeVerify, tramite il suo servizio standalone. Non sono stati collaudati installazione dell’estensione, video, ricerca inversa e servizi riservati. I punteggi di un rilevatore non dimostrano la verità o falsità di un evento.
Il flusso immagine → metadati → mappa funziona sul campione. Il file è artificiale: non misura sensibilità o accuratezza del rilevatore.
Content Credentials / C2PA
Tre stati verificati
Lo stesso JPEG in tre varianti: senza credenziali, firmato con certificato pubblico di sviluppo, poi alterato in un byte del metadato EXIF.
Prova ed esito
Lettura con c2patool dei tre file e ispezione del file firmato nel verificatore Content Credentials.
Atteso. Assenza di manifesto; firma e hash coerenti ma emittente non attendibile; mismatch dell’hash dopo alterazione.
Osservato. No claim found; stato Valid con signingCredential.untrusted; stato Invalid con assertion.dataHash.mismatch. Nel browser: Non riconosciuto e C2PA Test Signing Cert.
| Campione | Integrità | Fiducia |
|---|---|---|
| Senza credenziali | Non valutabile via C2PA | Nessuna deduzione |
| Firmato per sviluppo | Hash e firma coerenti | Emittente non riconosciuto |
| Metadato alterato | Hash non corrispondente | Emittente non riconosciuto |
c2patool geometria-firmata.jpg
c2patool geometria-alterata.jpg
Perimetro e limiti. Validità matematica, fiducia nell’emittente e verità del contenuto sono tre cose diverse. Il certificato di sviluppo non autentica Consuleria né l’autore della scena. L’alterazione riguarda un metadato, non i pixel.
Il controllo distingue correttamente assenza di credenziali, integrità e alterazione. La prova negativa è parte del risultato.
ZAP
Scansione passiva locale completata
Una pagina HTML e un cookie sintetici, serviti esclusivamente su 127.0.0.1:8781. Configurazione volutamente incompleta.
Prova ed esito
Automation Framework: una richiesta GET, analisi passiva, attesa completamento e report JSON. Nessuna scansione attiva, crawler o sito di terzi.
Atteso. Rilievi su CSP assente, protezione framing assente, cookie senza HttpOnly/SameSite e altre intestazioni carenti.
Osservato. Sei regole segnalate: 10038, 10020, 10010, 10054, 10036 e 10021. Il rapporto contiene soltanto 127.0.0.1:8781.
java -jar zap-2.17.0.jar -cmd -dir ./zap-qa -silent -notel -autorun zap-plan.yaml
Perimetro e limiti. Questa prova verifica il motore passivo e il report. Non è un penetration test completo né una scansione di consuleria.org. Assenza di altri avvisi non dimostra assenza di vulnerabilità.
Gli avvisi corrispondono alle carenze predisposte. In un incarico reale vanno verificati contesto, esposizione, evidenze e correzioni.
OSV-Scanner
Confronto di due lockfile completato
Due package-lock.json sintetici: lodash 4.17.20 e 4.17.21, con origine npm pubblica dichiarata. Nessun pacchetto vulnerabile installato.
Prova ed esito
Scansione dei soli lockfile contro il database OSV, senza risoluzione transitiva né analisi del codice. Confronto degli identificativi nei due risultati.
Atteso. Rilevare CVE-2021-23337 e CVE-2020-28500 in 4.17.20; non ritrovarli in 4.17.21. Non assumere che quest’ultima sia priva di altri problemi.
Osservato. Cinque segnalazioni su 4.17.20, tre su 4.17.21. Le due CVE attese scompaiono; restano CVE-2026-2950, CVE-2026-4800 e CVE-2025-13465. Dati osservati il 27 ottobre 2026.
| Versione dichiarata | Segnalazioni osservate | Interpretazione |
|---|---|---|
| 4.17.20 | 5 | Include le due CVE di riferimento |
| 4.17.21 | 3 | Due risolte, tre residue: non “sicura” |
osv-scanner scan source --lockfile lodash-4.17.20/package-lock.json --format json --no-resolve
Perimetro e limiti. Il confronto riguarda segnalazioni note e versioni dichiarate, non la sfruttabilità sul sistema. I dati possono cambiare. Un lockfile senza origine del registro può essere interpretato come sorgente locale: la prima fixture incompleta è stata corretta prima dell’accettazione.
La versione di confronto non viene chiamata sicura. È verificata la risoluzione di due segnalazioni, con tre residue da valutare.
Velociraptor
Query locale e controllo negativo completati
CSV di quattro eventi su lab-01 e lab-02. Email riservate agli esempi, nessun dato del computer o di utenti reali.
Prova ed esito
Esecuzione VQL locale: filtro login_failed e ordinamento per UTC. Seconda query con evento inesistente. Nessun agente, servizio o server distribuito.
Atteso. Due eventi login_failed, ordinati 09:10 e 09:12 UTC. Nessun risultato per event_absent.
Osservato. Due righe esatte nel caso positivo. Output vuoto nel controllo negativo. Le quattro righe originali sono preservate.
| UTC sintetico | Host | Evento estratto |
|---|---|---|
| 09:10 | lab-01 | login_failed |
| 09:12 | lab-02 | login_failed |
velociraptor query -f query.vql --format json
Perimetro e limiti. È una prova di parsing CSV e filtro VQL, non una raccolta forense completa né un test di distribuzione su endpoint. Versioni e permessi del sistema operativo possono influire sull’avvio.
Il risultato è confrontabile riga per riga con la fixture: nessuna interpretazione degli eventi come attacco è implicita.
Una bozza deve
reggere al confronto.
SmolLM2 135M è stato sostituito con Qwen3 1.7B quantizzato. Il candidato Qwen3 0.6B è stato scartato dopo quattro esiti insufficienti su cinque. Il modello scelto resta sperimentale: le risposte sono soggette a controllo e riesame umano.
Cinque prove del flusso completate: bozze del modello: 4; estratti letterali: 1. Questo non significa che il modello abbia prodotto cinque risposte corrette.
| Campione | Risultato mostrato | Tempo sul dispositivo di prova |
|---|---|---|
| Sintesi italiana: file, orari e incertezza | Bozza IA | 7.7 s |
| Cronologia: tre eventi in ordine | Bozza IA | 4.3 s |
| Log sintetici: nessuna attribuzione personale | Citazioni letterali: bozza scartata | 13.9 s |
| CVE: segnalazione distinta dallo sfruttamento | Bozza IA | 10.9 s |
| Domande: informazioni mancanti | Bozza IA | 3.5 s |
Il controllo confronta identificativi, versioni e orari con la fonte. Se rileva aggiunte, omissioni o troncamenti, scarta la bozza e mostra un estratto letterale chiaramente etichettato. Non dimostra la verità dei fatti e non intercetta ogni possibile errore semantico. Nelle prove, la cronologia ha omesso il limite dichiarato e la sintesi CVE ha aggiunto un campo orario non necessario: le bozze richiedono ancora riesame.
Modello facoltativo: circa 990 MB di download e circa 2 GB di memoria GPU indicata dalla configurazione ufficiale. Nessun servizio IA a pagamento. L’estrazione testuale funziona senza modello. Il testo non viene inviato a un servizio IA.
Scarica. Ripeti. Riesamina.
Quaderno e campioni
Procedure, esiti attesi, risultati osservati e limiti. Il pacchetto contiene solo dati sintetici e sorgenti delle fixture, senza eseguibili o credenziali.
Quaderno PDF → · Campioni ZIP →Risultati consultabili
Le ricevute tecniche sono disponibili in JSON; i percorsi locali non necessari sono rimossi. I controlli di fedeltà dell’assistente non sostituiscono il giudizio professionale.
Registro strutturato → · Impronte dei campioni →Prove funzionali circoscritte con dati sintetici. Il quaderno documenta comportamenti osservati, non certificazioni di sicurezza dei prodotti.